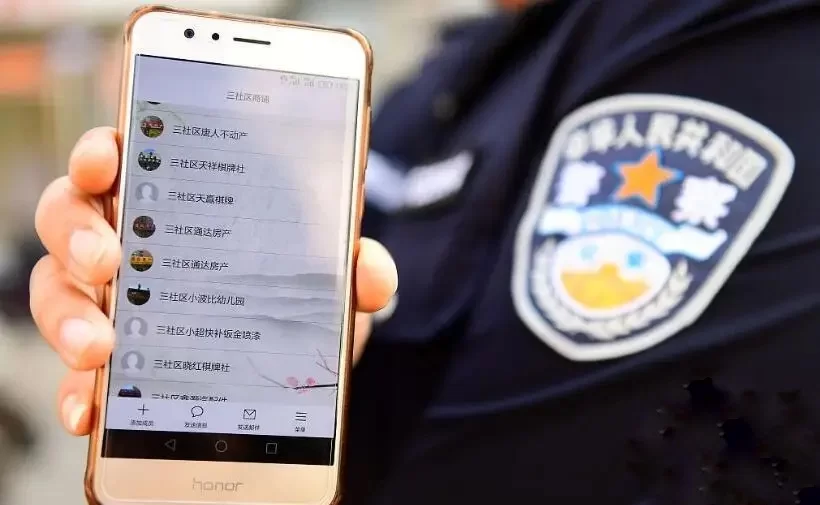
据材料,中国公安部公布的《公安机关网络空间安全监督检查办法》将于10月1日起实施。与2018年规定相比,新规扩大了监督检查对象和范围,把数据处理者、个人信息处理者乃至个人纳入其中,并允许公安查阅、复制与检查事项相关的信息;漏洞探测、渗透性测试、用户注册信息、上网日志、算法安全和信息内容,也被纳入监管视野。至于公安如何进入个人手机、电脑等终端,如何界定“相关信息”,材料显示仍存在重大疑问。
问题不只是手机数据是否可能被查阅,而是谁有权决定查阅、依据什么程序查阅、查阅之后由谁监督。若行政机关可以通过部门规章扩大检查权限,在“尚不构成违法犯罪”时发出提示函、约谈个人,并把“内容导向”和“网络意识形态安全”纳入日常监督,那么网络安全就可能从保护公民与社会,转变为控制言论和搜集个人信息的工具。普通人通过手机与海外亲友联系、浏览境外资讯,或处理客户资料,都可能因此产生被监视的忧虑;这种寒蝉效应本身,就是对表达自由和个人尊严的侵蚀。
材料中法律界人士质疑,公安部仅凭一部《办法》是否有权扩大相关检查权力。这一质疑直指制度根源:在一党专政体制下,公安既是权力执行者,又缺乏独立司法审查、有效议会监督和自由媒体追问。所谓“国家安全”边界可以不断扩张,个人权利却缺少可操作、可救济的防线。即使法律写有个人信息保护,若执法机关能够自行解释规则、决定检查对象,权利就难以对抗权力。
真正的网络安全,不应建立在全民自我审查和警察无边界介入之上,而应建立在明确法律授权、严格搜查令制度、必要性与比例原则、独立法院审查、数据最小化以及有效赔偿机制之上。更根本地说,只有宪政民主、三权分立、司法独立、新闻与言论自由,才能让安全权力受到持续制衡,防止“监督”蜕变为监控。
公民不是被管理的数据对象,手机也不是权力可以随意打开的档案库。捍卫数字隐私,归根结底是在捍卫每个人自由思考、自由交往和有尊严生活的权利。
新闻背景:本文评论所依据的原始报道见 自由亚洲电台普通话。